보안 취약점 진단·보안 컨설팅, 웹·앱·서버를 점검하고 고칩니다
웹사이트, 모바일 앱, 서버에 어떤 보안 구멍이 있는지 찾고, 고치는 일까지 함께 합니다. 개발팀이 직접 점검하기 때문에 보고서에서 끝나지 않고 소스코드와 설정 수준에서 조치합니다.
전국 어디서나 원격으로 진행하고, 부산·경남과 서울·수도권은 방문 미팅도 가능합니다.
무엇을 점검하나요?
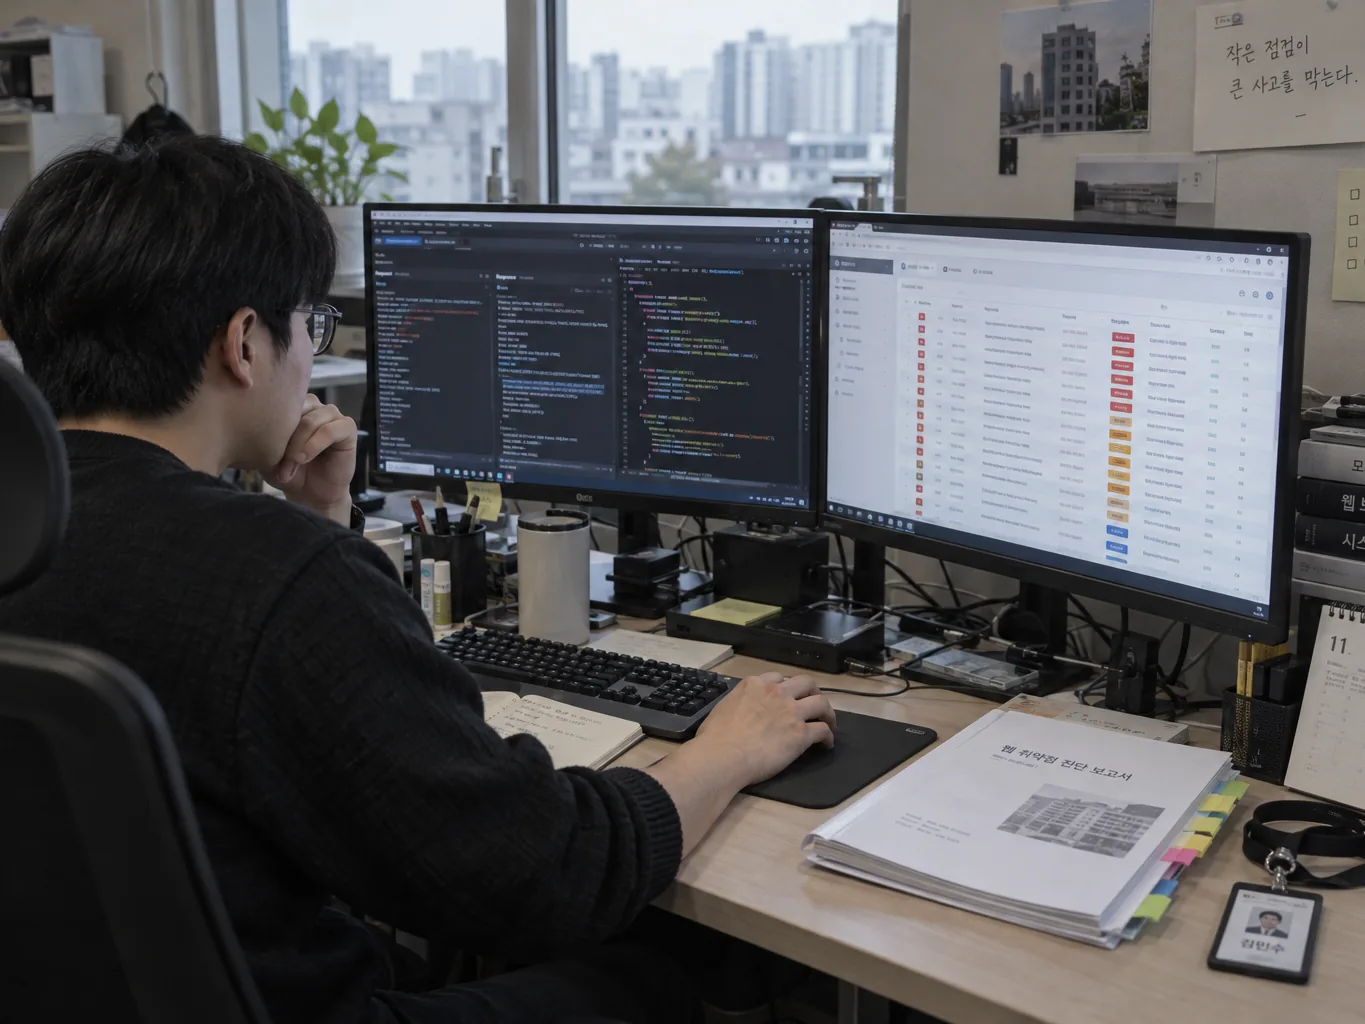
OWASP Top 10 같은 공개 기준과 주요 정보통신기반시설 취약점 분석·평가 항목 등을 참고해 점검 항목을 정합니다.
- 웹 애플리케이션 취약점(인젝션, 인증·세션, 접근 통제, 파일 업로드 등)
- 모바일 앱과 API 서버 취약점
- 서버·클라우드·DB 설정 점검
- 모의해킹(침투 테스트)
- 소스코드 보안 점검
보안 인프라 구축은 어디까지 하나요?
점검에서 나온 문제가 다시 생기지 않도록 운영 체계를 만듭니다. 이미 쓰고 있는 클라우드·서버 환경에 맞춰 구성합니다.
- 관리자 접근제어와 계정·권한 정리
- 보안 로그 수집과 모니터링·알림
- WAF(웹 방화벽) 설정
- 백업과 복구 절차
- 보안 업데이트·패치 관리 절차
개인정보 안전성 확보조치 점검도 하나요?
ISMS-P와 개인정보 안전성 확보조치 기준을 참고해 접근 권한, 접속 기록, 암호화, 접근 통제 같은 기술적 조치가 실제 시스템에 적용돼 있는지 점검합니다. 인증 심사나 법률 자문을 대신하지는 않으며, 기술 점검 결과와 조치 방법을 정리해 드립니다.
중소기업은 무엇부터 해야 하나요?
외부에 열려 있는 웹사이트와 관리자 페이지, 관리자 계정 관리, 백업부터 확인하기를 권합니다. 예산에 맞춰 위험이 큰 대상부터 점검 범위를 정합니다.
받으시는 것
- 점검 범위·일정 계획서
- 취약점 진단 결과 보고서(위험도·재현 방법·조치 방법)
- 취약점 조치(소스코드·설정 수정) 지원
- 보안 인프라 구성과 운영 문서
- 재점검 결과 보고서
납품 후 90일 무상 하자 보수 · 영업일 48시간 안에 대응
진행 순서
- 1
문의 후 1영업일 안에 연락
문의를 남기시면 1영업일 안에 이메일이나 문자로 먼저 연락드립니다.
- 2
30분 무료 상담
화상 또는 전화로 현재 상황과 목표, 예산, 일정을 함께 정리합니다. 상담 비용은 없습니다.
- 3
3영업일 이내 견적
범위·납기·금액을 문서로 정리한 견적서를 3영업일 이내에 드립니다. 계약서에 없는 비용은 청구하지 않습니다.
- 4
점검·조치 지원, 매주 공유
합의한 범위와 시간대에 점검하고, 위험도가 높은 항목은 발견 즉시 알려 드립니다. 조치 진행 상황을 매주 공유하고 조치가 끝나면 재점검합니다.
- 5
납품·인계와 90일 하자 보수
대금 정산 후 소스코드·데이터·서버 권한을 넘겨 드립니다. 납품 후 90일 동안 무상으로 하자를 고치며, 영업일 48시간 안에(긴급 장애는 24시간 안에) 대응합니다.
자주 묻는 질문
보안 취약점 진단 비용은 어떻게 정해지나요?
점검 대상 수(웹·앱·서버), 페이지와 기능 규모, 모의해킹 포함 여부, 소스코드 점검 여부, 조치 지원과 보안 인프라 구축 범위에 따라 달라집니다. 상담 후 3영업일 이내에 견적서를 드립니다.
점검 기간은 얼마나 걸리나요?
대상 규모와 점검 방식에 따라 다르며, 견적서에 점검·보고·재점검 일정을 함께 적어 드립니다.
운영 중인 서비스를 점검하면 장애가 생기지 않나요?
점검 시간대와 대상, 금지할 공격 유형을 미리 합의하고, 가능하면 운영과 같은 구성의 테스트 환경에서 점검합니다. 운영 환경을 점검할 때는 서비스에 부담이 적은 방식부터 진행하고 진행 중 이상이 보이면 바로 멈춥니다.
결과 보고서에는 무엇이 들어가나요?
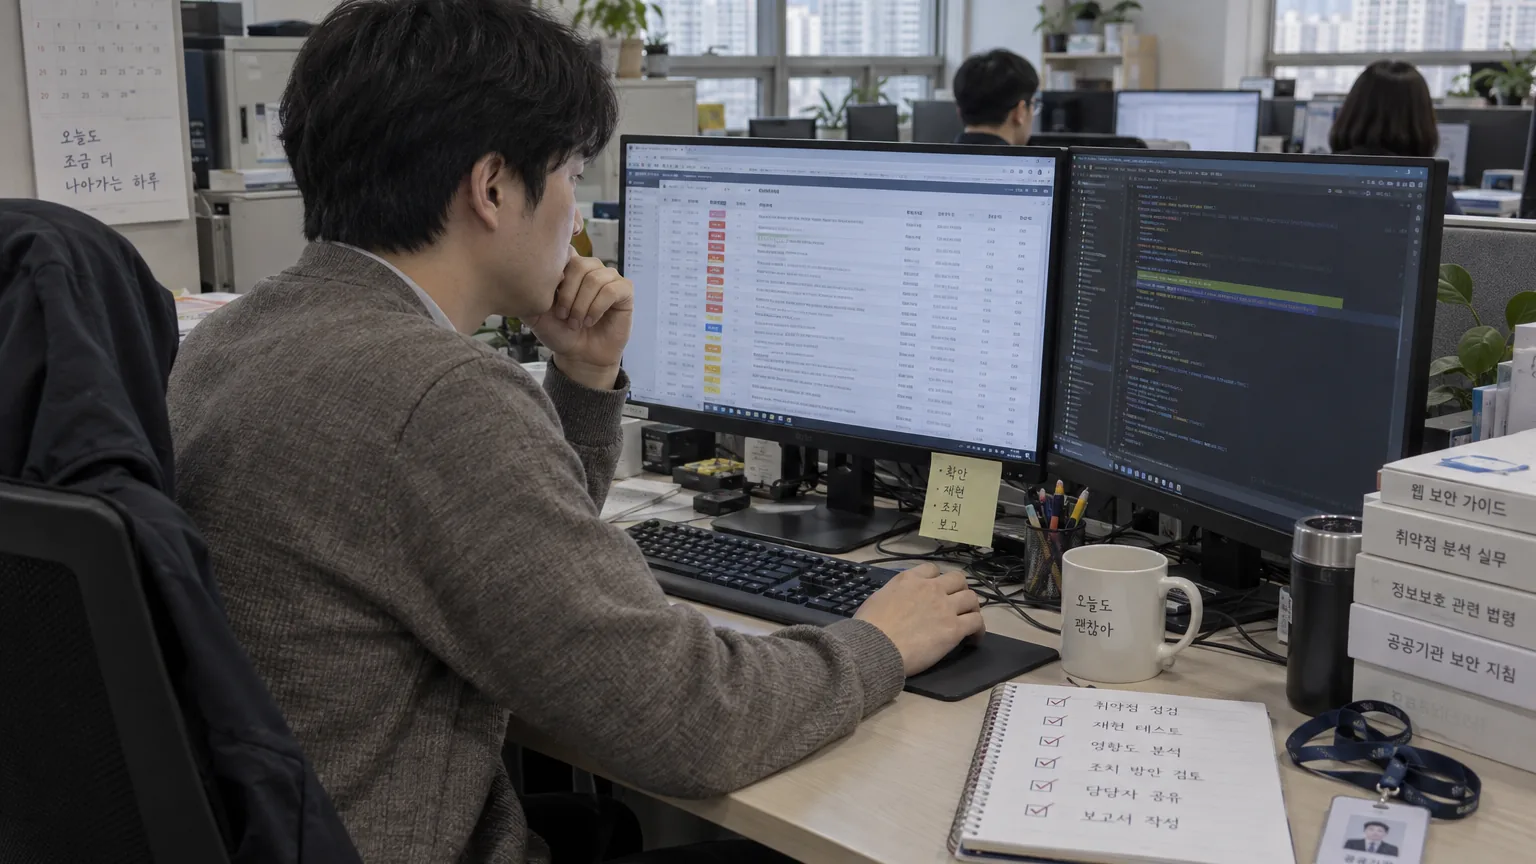
발견한 취약점마다 위험도, 재현 방법, 영향, 조치 방법을 적습니다. 경영진이 볼 수 있는 요약과 개발자가 바로 고칠 수 있는 상세 내용을 함께 드립니다.
조치 후 재점검도 해 주나요?
네. 조치가 끝나면 같은 항목을 다시 점검해 해결 여부를 재점검 보고서로 정리해 드립니다.