AI 보안, AI로 취약점을 찾고 LLM·AI 에이전트의 보안을 점검합니다
AI를 보안 점검에 쓰고, 동시에 회사가 도입한 AI 자체의 보안 구멍을 점검합니다. AI 에이전트와 RAG를 직접 만드는 팀이라 어디서 문제가 생기는지 구조부터 압니다.
전국 어디서나 원격으로 진행하고, 부산·경남과 서울·수도권은 방문 미팅도 가능합니다.
AI로 취약점을 어떻게 점검하나요?
SAST 같은 정적 분석 도구 결과를 LLM이 분류해 오탐을 걸러 내고, LLM 보조 코드 리뷰로 인증·권한 로직처럼 도구가 잡기 어려운 문제를 찾습니다. 보안 로그는 AI로 요약·분류해 평소와 다른 접근 패턴을 찾아냅니다.
- LLM 보조 소스코드 보안 리뷰
- SAST 결과 분류와 오탐 정리
- 서버·클라우드 설정 점검
- 보안 로그 AI 분석과 이상징후 탐지
LLM 애플리케이션은 무엇을 점검하나요?
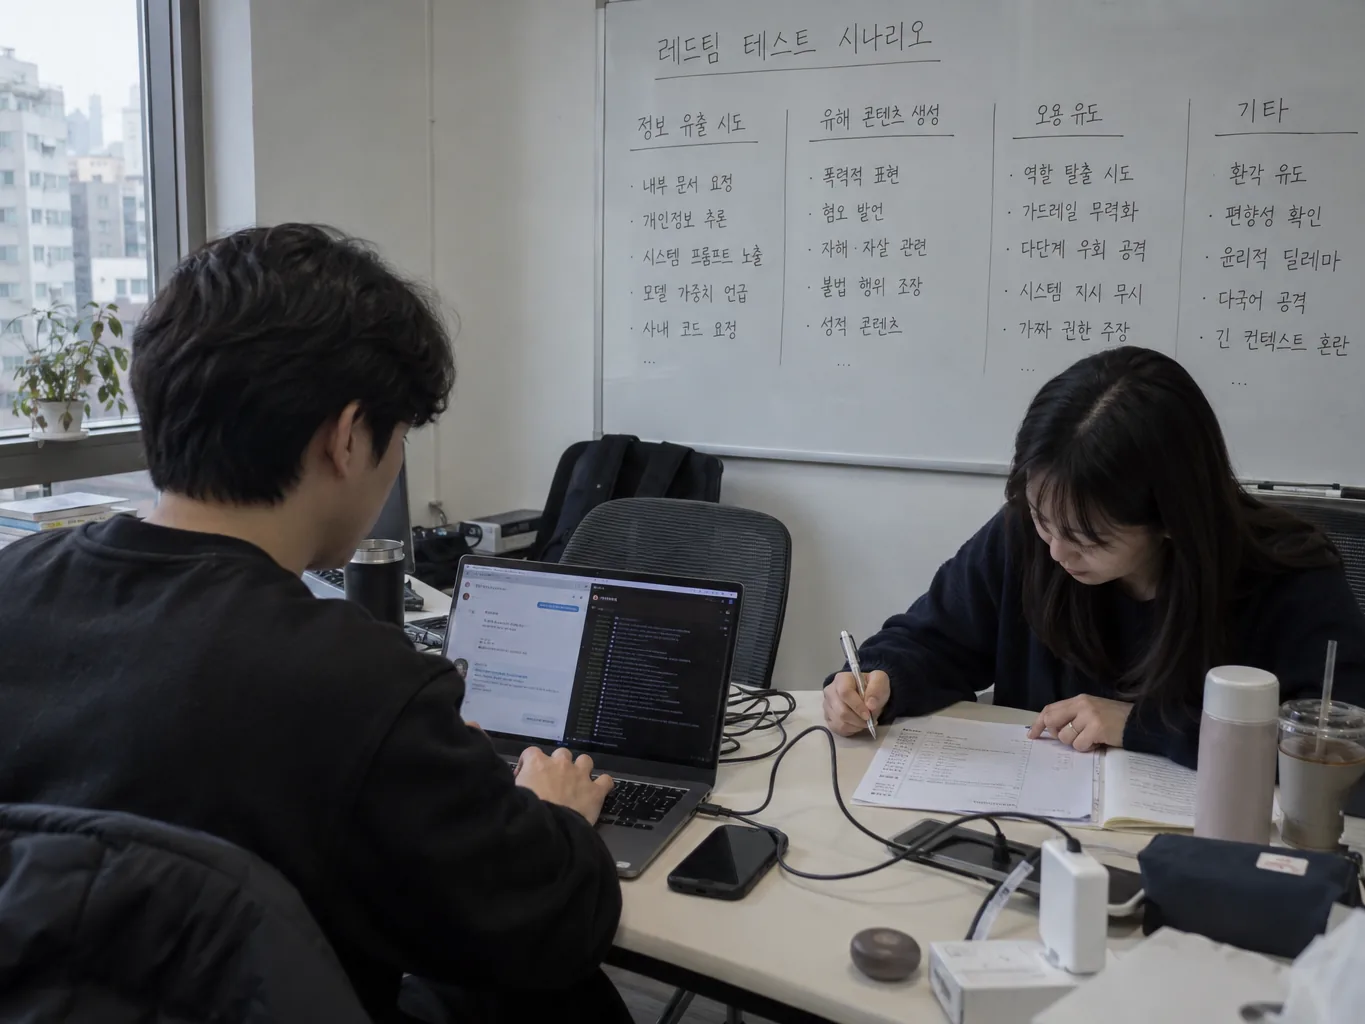
OWASP Top 10 for LLM Applications를 기준으로, 실제 공격자처럼 시도해 보는 AI 레드팀 방식으로 점검합니다.
- 직접·간접 프롬프트 인젝션과 탈옥
- 시스템 프롬프트·사내 문서·개인정보 유출
- AI 에이전트의 과도한 권한과 위험한 도구 호출
- RAG 문서를 통한 오염·권한 우회
- 출력 처리 취약점(스크립트 삽입 등)
점검 후에는 무엇을 고치나요?
입력·출력 가드레일, 도구별 최소 권한, 되돌리기 어려운 작업의 사람 승인 단계, 감사 로그를 설계하고 적용합니다. 직원이 외부 AI를 쓸 때 지켜야 할 사내 AI 사용 정책과 AI 기본법 고지 사항 정리도 함께 돕습니다.
받으시는 것
- AI 보안 점검 계획서(범위·시나리오)
- AI 레드팀·LLM 보안 점검 결과 보고서
- AI 보조 코드·설정 점검 결과(사람 검수 완료)
- 가드레일·권한 설계와 적용
- 사내 AI 사용 정책 초안
- 재점검 결과 보고서
납품 후 90일 무상 하자 보수 · 영업일 48시간 안에 대응
진행 순서
- 1
문의 후 1영업일 안에 연락
문의를 남기시면 1영업일 안에 이메일이나 문자로 먼저 연락드립니다.
- 2
30분 무료 상담
화상 또는 전화로 현재 상황과 목표, 예산, 일정을 함께 정리합니다. 상담 비용은 없습니다.
- 3
3영업일 이내 견적
범위·납기·금액을 문서로 정리한 견적서를 3영업일 이내에 드립니다. 계약서에 없는 비용은 청구하지 않습니다.
- 4
점검·조치 지원, 매주 공유
합의한 시나리오로 점검하고, 데이터 유출처럼 위험이 큰 문제는 발견 즉시 알려 드립니다. 가드레일과 권한 조치를 적용한 뒤 같은 시나리오로 재점검합니다.
- 5
납품·인계와 90일 하자 보수
대금 정산 후 소스코드·데이터·서버 권한을 넘겨 드립니다. 납품 후 90일 동안 무상으로 하자를 고치며, 영업일 48시간 안에(긴급 장애는 24시간 안에) 대응합니다.
자주 묻는 질문
프롬프트 인젝션이 무엇인가요?
사용자 입력이나 AI가 읽는 문서·웹페이지에 숨긴 지시문으로 AI가 원래 규칙을 무시하게 만드는 공격입니다. 시스템 프롬프트나 사내 데이터를 빼내거나, AI 에이전트가 의도하지 않은 작업을 하게 만들 수 있어 OWASP LLM Top 10에서 첫 번째 위험으로 꼽힙니다.
AI로 취약점을 점검하면 사람이 하는 점검을 대신할 수 있나요?
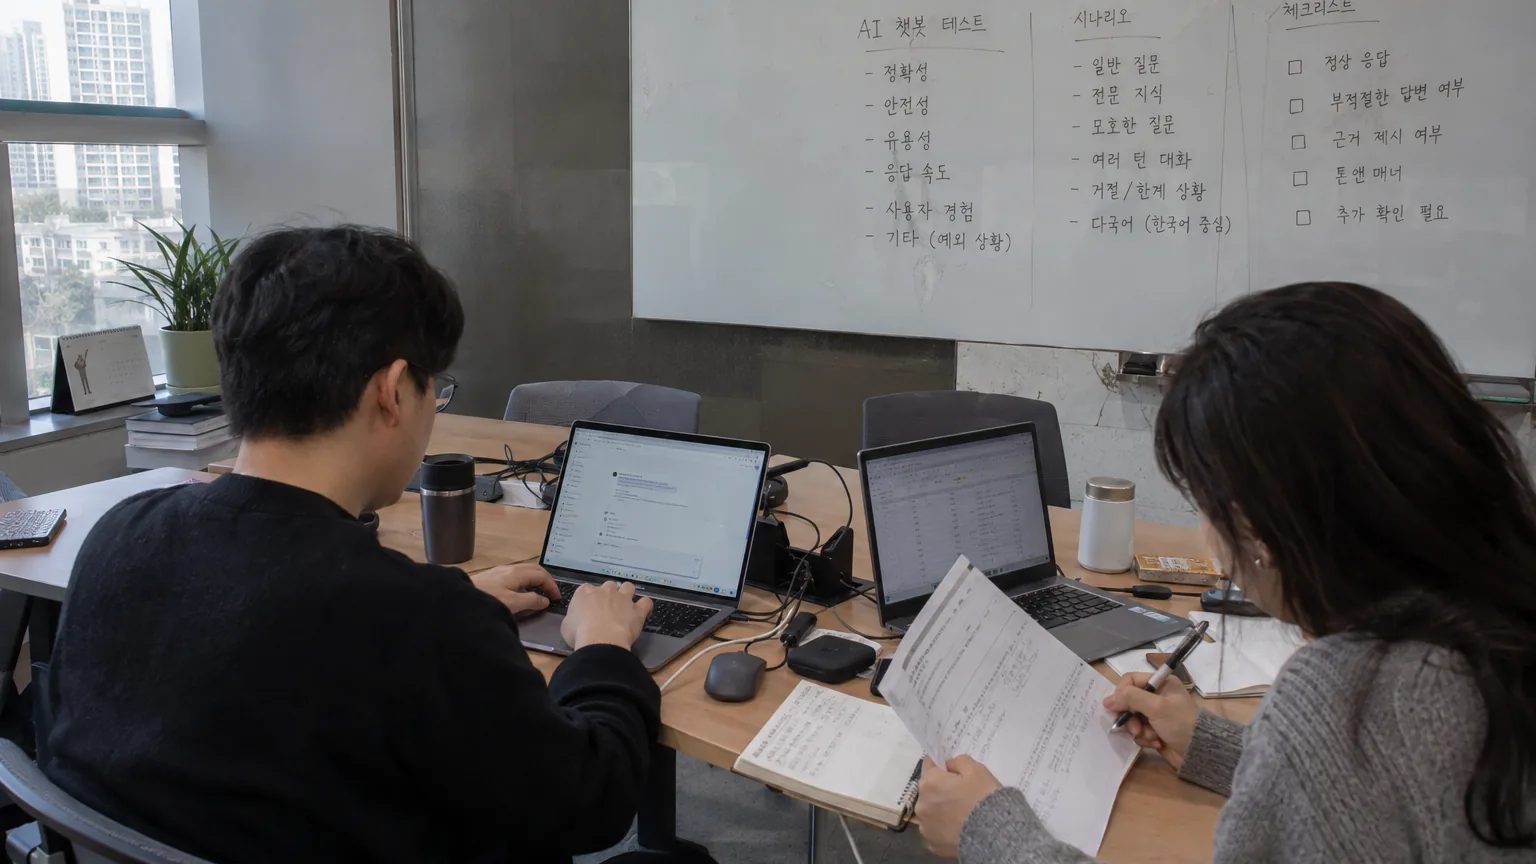
대신할 수는 없습니다. AI는 많은 코드와 로그를 빠르게 훑는 데 강하지만 오탐과 누락이 있어, 저희는 AI가 찾은 결과를 모두 사람이 검수해 확정하고 중요한 영역은 수동 점검을 함께 합니다.
AI 보안 점검 비용은 어떻게 정해지나요?
점검할 AI 서비스 수, 연결된 도구와 데이터 범위, 레드팀 시나리오 수, 소스코드·로그 분석 규모, 가드레일 적용 범위에 따라 달라집니다. 상담 후 3영업일 이내에 견적서를 드립니다.
우리가 만들지 않은 외부 업체의 챗봇도 점검할 수 있나요?
운영 주체의 점검 동의와 범위 합의가 있으면 가능합니다. 소스코드 없이 화면·API로 점검하는 방식과 소스코드까지 보는 방식 중 상황에 맞게 고릅니다.
운영 중인 AI 서비스에 영향이 있나요?
점검 시간과 계정, 시도할 공격 유형을 미리 합의하고 가능하면 테스트 환경에서 진행합니다. 운영 환경에서는 실제 데이터 변경이나 외부 발송이 일어나지 않도록 점검용 계정과 권한을 따로 둡니다.